Última revisión:
Shadow AI en la empresa: ¿cuál es el panorama en 2026?
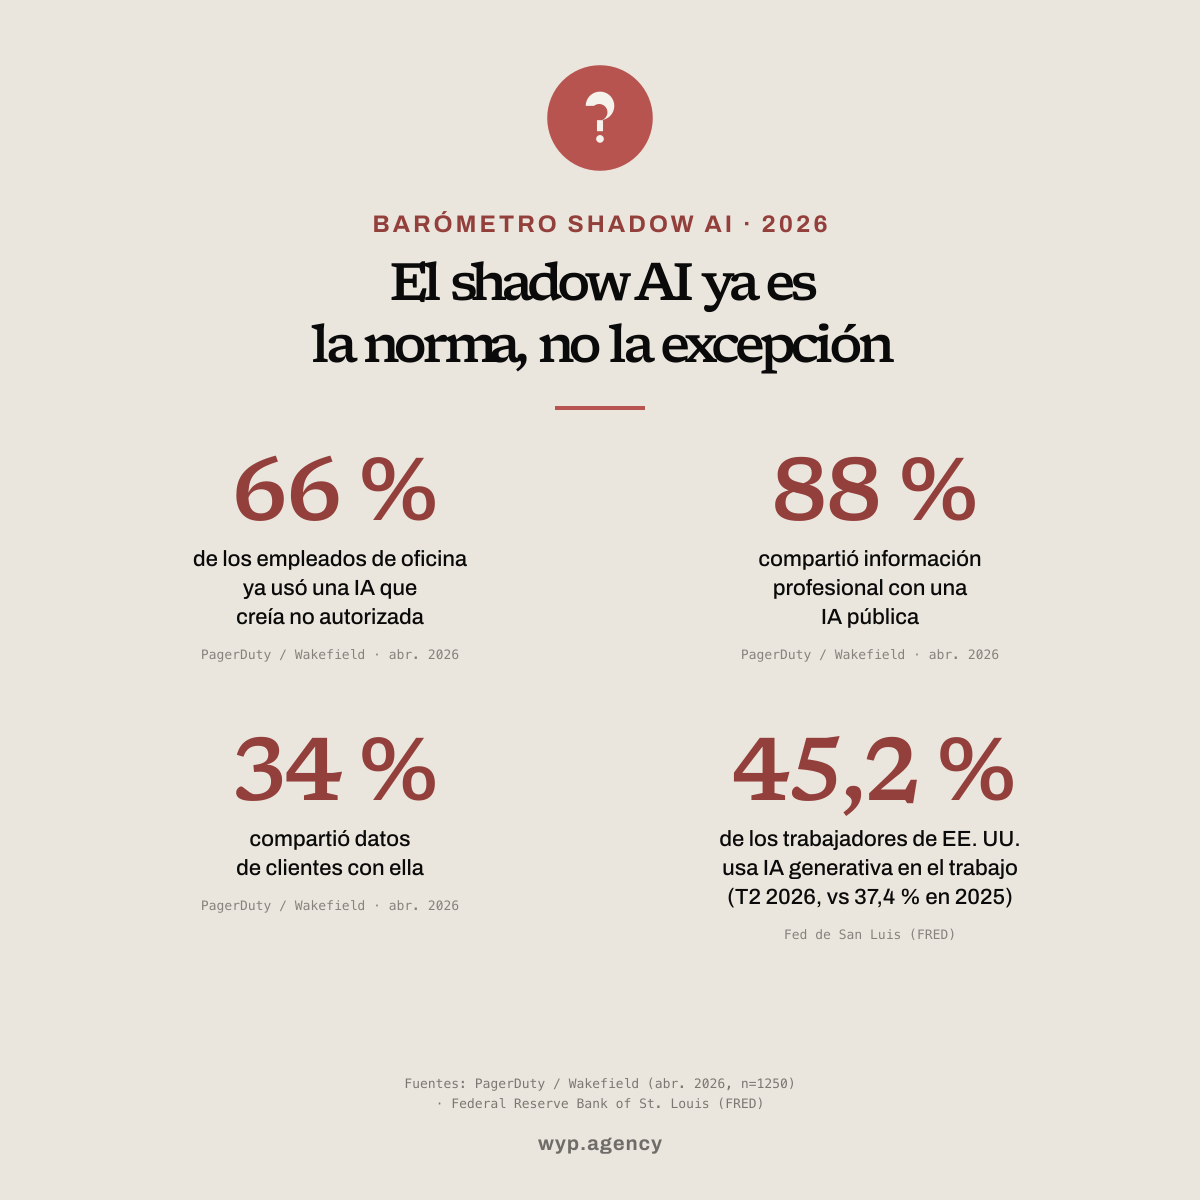
En 2026, el uso no supervisado de la IA generativa en el trabajo ya no es marginal. Dos tercios de los profesionales de oficina que usan la IA para su trabajo lo han hecho con una herramienta que creían prohibida, y el 88 % ya ha compartido información profesional con una IA pública: correos, actas de reuniones, datos de clientes.
Este barómetro reúne los datos públicos publicados entre noviembre de 2025 y septiembre de 2026 sobre el shadow AI en la empresa (Fed de St. Louis, PagerDuty, Ipsos bva, Netskope, IBM) y propone una rejilla de lectura para situar a su organización. La pregunta ya no es «¿hay que autorizar la IA generativa?»: sus equipos ya la usan. Ahora es «¿cómo gobernarla antes de que cueste caro?». Edición 2.0 del 2 de octubre de 2026.
PagerDuty / Wakefield Research · 1250 profesionales de oficina fuera de TI · abril de 2026
01Panorama actual
La adopción no se decide en un comité. Sube desde el terreno, más rápido de lo que TI puede encuadrarla.
El uso no baja desde la dirección. Se instala desde abajo, impulsado por herramientas gratuitas y útiles desde el primer minuto. Una prohibición no alcanza a una herramienta gratuita.
02Lo que realmente se filtra
El riesgo es concreto. El 88 % de los encuestados ha compartido información profesional con una IA pública (ChatGPT, Claude, Gemini, fuera de los sistemas de la empresa). Esto es lo que introdujeron:
PagerDuty Shadow AI Survey, Wakefield Research, trabajo de campo del 9 al 20 de abril de 2026, publicado el 11 de junio de 2026. Margen de error de ±2,8 puntos sobre el total.
Otra señal: el 38 % ha entregado un trabajo asistido por IA sin indicarlo, y el 39 % prefiere usar la IA sin decir nada antes que arriesgarse a que se la prohíban.
Cada línea es un dato que sale de la empresa hacia un servicio de terceros, a menudo sin contrato ni revisión jurídica. En cuanto hay datos personales en juego, se trata de un tratamiento sujeto al RGPD del que la empresa sigue siendo responsable.
03Por qué ocurre
El shadow AI rara vez es una falta individual. Cuatro mecanismos lo hacen previsible.
La gratuidad
Basta con una cuenta personal y una dirección de correo. Ninguna barrera de entrada.
El rendimiento percibido
Los modelos públicos son útiles de inmediato. El 89 % de los usuarios empezó en su vida personal, convencido antes de cualquier encuadre.
La lentitud del despliegue oficial
Entre la necesidad y la herramienta validada pasan meses. El 44 % usa la IA para sortear las limitaciones de las herramientas aprobadas por la empresa.
Una política difusa o percibida como desigual
Sin regla escrita, el silencio pasa por autorización. Incluso donde existe una política (el 86 % de los encuestados así lo cree), el 81 % considera que la dirección no aplica las mismas reglas que el resto de la empresa.
En Francia, el Observatorio Greenworking × Ipsos bva (mayo de 2026) lo confirma: solo el 37 % de los usuarios utiliza sistemáticamente herramientas homologadas por su empresa. En cambio, donde existe una herramienta oficial, el uso personal retrocede. Mediciones de red de Netskope en sus clientes europeos, de marzo de 2025 a marzo de 2026:
Prohibir sin alternativa empuja el uso a la sombra: el riesgo se mantiene y la visibilidad desaparece. Una buena herramienta oficial, en cambio, hace retroceder el shadow AI.
04Lo que cuesta, lo que compromete
El coste de un incidente y la responsabilidad de la empresa ya están documentados.
El precedente de Air Canada. El 14 de febrero de 2024, un tribunal canadiense condenó a la aerolínea a indemnizar a un cliente mal informado por el chatbot de su web sobre las tarifas por duelo: 650,88 $ CA de daños, 812,02 $ CA con intereses y tasas. Air Canada sostenía que el chatbot era una entidad jurídica distinta, responsable de sus propios actos. El tribunal calificó el argumento de «notable» y lo rechazó.
«Debería ser obvio para Air Canada que es responsable de toda la información que figura en su sitio web».
Moffatt c. Air Canada, 2024 BCCRT 149, párr. 27, Civil Resolution Tribunal (Columbia Británica), 14 de febrero de 2024 (traducción WYP)
La empresa responde de lo que produce la IA que deja utilizar. Un error integrado en un servicio o en un entregable compromete al empleador, no al modelo.
05La rejilla WYP: ¿dónde está su organización?
Sitúe su madurez de un vistazo. Los niveles 0 y 1 están expuestos.
Negación
Ninguna política, ninguna medida. El uso existe y sigue invisible. Exposición máxima.
Prohibición
Política restrictiva, sin herramienta ni acompañamiento. El uso continúa, oculto. El riesgo se mantiene, la visibilidad desaparece.
Encuadre
Política escrita, herramienta validada y bien alojada, formación de los equipos. El uso está encuadrado. Riesgo controlado.
Gobernanza
Encuadre, auditoría periódica de los usos, validación humana de los resultados sensibles, mejora continua. El shadow AI vuelve a ser IA, sin más.
Rejilla de análisis de WYP.agency. No se basa en una encuesta: es una herramienta de posicionamiento.
06Las tres medidas innegociables
Una política de IA escrita
Basta una página: herramientas autorizadas, datos que nunca deben introducirse, resultados que deben revisarse. Sin regla escrita, el silencio equivale a autorización.
Una herramienta validada y bien alojada
Ofrezca una alternativa creíble: contrato empresarial, datos no reutilizados para el entrenamiento, alojamiento adaptado a sus requisitos. El uso personal retrocede cuando la herramienta oficial es igual de buena.
La validación humana de los resultados sensibles
Ningún entregable para clientes, jurídico o financiero sale sin revisión. Los modelos generativos a veces producen errores verosímiles: es un límite conocido, que hay que prever en el proceso.
Forme antes de sancionar. Descubrir un caso de shadow AI debe desencadenar primero información y formación, salvo en caso de vulneración grave de la confidencialidad.
Cita y reutilización. Edición 2.0 del 2 de octubre de 2026. Las encuestas citadas no comparten método ni perímetro: no las sume. Datos reutilizables bajo licencia CC BY 4.0, con atribución: «Barómetro Shadow AI 2026», WYP.agency, https://wyp.agency/es/glosario/barometro-shadow-ai-2026/
Reciba el barómetro en PDF
La síntesis, la rejilla de madurez y las tres medidas, en un formato para compartir en su comité de dirección.
PDF · 8 páginas · edición de octubre de 2026 · FR / EN / ES · entrega en menos de un minuto
Ver también
Para profundizar
Fuentes
- PagerDuty, comunicado «PagerDuty Report Finds Two-Thirds (66%) of Office Professionals Have Used Unauthorized AI Tools at Work», 11 de junio de 2026. https://www.pagerduty.com/newsroom/shadow-ai-workplace-survey-2026/
- PagerDuty Shadow AI Survey, informe completo, Wakefield Research, trabajo de campo del 9 al 20 de abril de 2026 (1250 profesionales de oficina fuera de TI, empresas con 500 M$ o más de facturación, EE. UU., Reino Unido, Australia, Japón; margen de error ±2,8 puntos). https://cdn.pagerduty.com/wp-content/uploads/2026/06/FINAL-PagerDuty-Shadow-AI-Report-June-11-2026-1.pdf
- Generative Artificial Intelligence, Adoption Rate for Work: Employed Adults (serie RPSGENAIUSAGESHAREWORK, Real-Time Population Survey, ocupados de 18 a 64 años), FRED, Federal Reserve Bank of St. Louis, valor del T2 2026 publicado el 4 de agosto de 2026. https://fred.stlouisfed.org/series/RPSGENAIUSAGESHAREWORK
- Bick, Blandin y Deming, «The State of Generative AI Adoption in 2025», Federal Reserve Bank of St. Louis, 13 de noviembre de 2025. https://www.stlouisfed.org/on-the-economy/2025/nov/state-generative-ai-adoption-2025
- Greenworking × Ipsos bva, «IA au travail : derrière l'adoption massive, des usages fantômes et des managers en première ligne», 23 de septiembre de 2026 (trabajo de campo del 12 al 25 de mayo de 2026, 1100 asalariados franceses del sector privado, excluidos obreros, de ellos 474 mandos; en francés). https://www.ipsos.com/fr-fr/ia-au-travail-derriere-ladoption-massive-des-usages-fantomes-et-des-managers-en-premiere-ligne
- Netskope Threat Labs Report: Europe 2026, 25 de mayo de 2026 (datos del 1 de marzo de 2025 al 31 de marzo de 2026). https://www.netskope.com/resources/threat-labs-reports/threat-labs-report-europe-2026
- IBM, «IBM Report: 13% Of Organizations Reported Breaches Of AI Models Or Applications, 97% Of Which Reported Lacking Proper AI Access Controls», Cost of a Data Breach 2025 (Ponemon Institute, 600 organizaciones), 30 de julio de 2025. https://newsroom.ibm.com/2025-07-30-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications,-97-of-which-reported-lacking-proper-ai-access-controls
- Moffatt c. Air Canada, 2024 BCCRT 149, Civil Resolution Tribunal (Columbia Británica), 14 de febrero de 2024. https://www.canlii.org/en/bc/bccrt/doc/2024/2024bccrt149/2024bccrt149.html
- CNIL (autoridad francesa de protección de datos), página temática «Intelligence artificielle» (en francés). https://www.cnil.fr/fr/intelligence-artificielle