Dernière revue :
Shadow AI en entreprise : quel état des lieux en 2026 ?
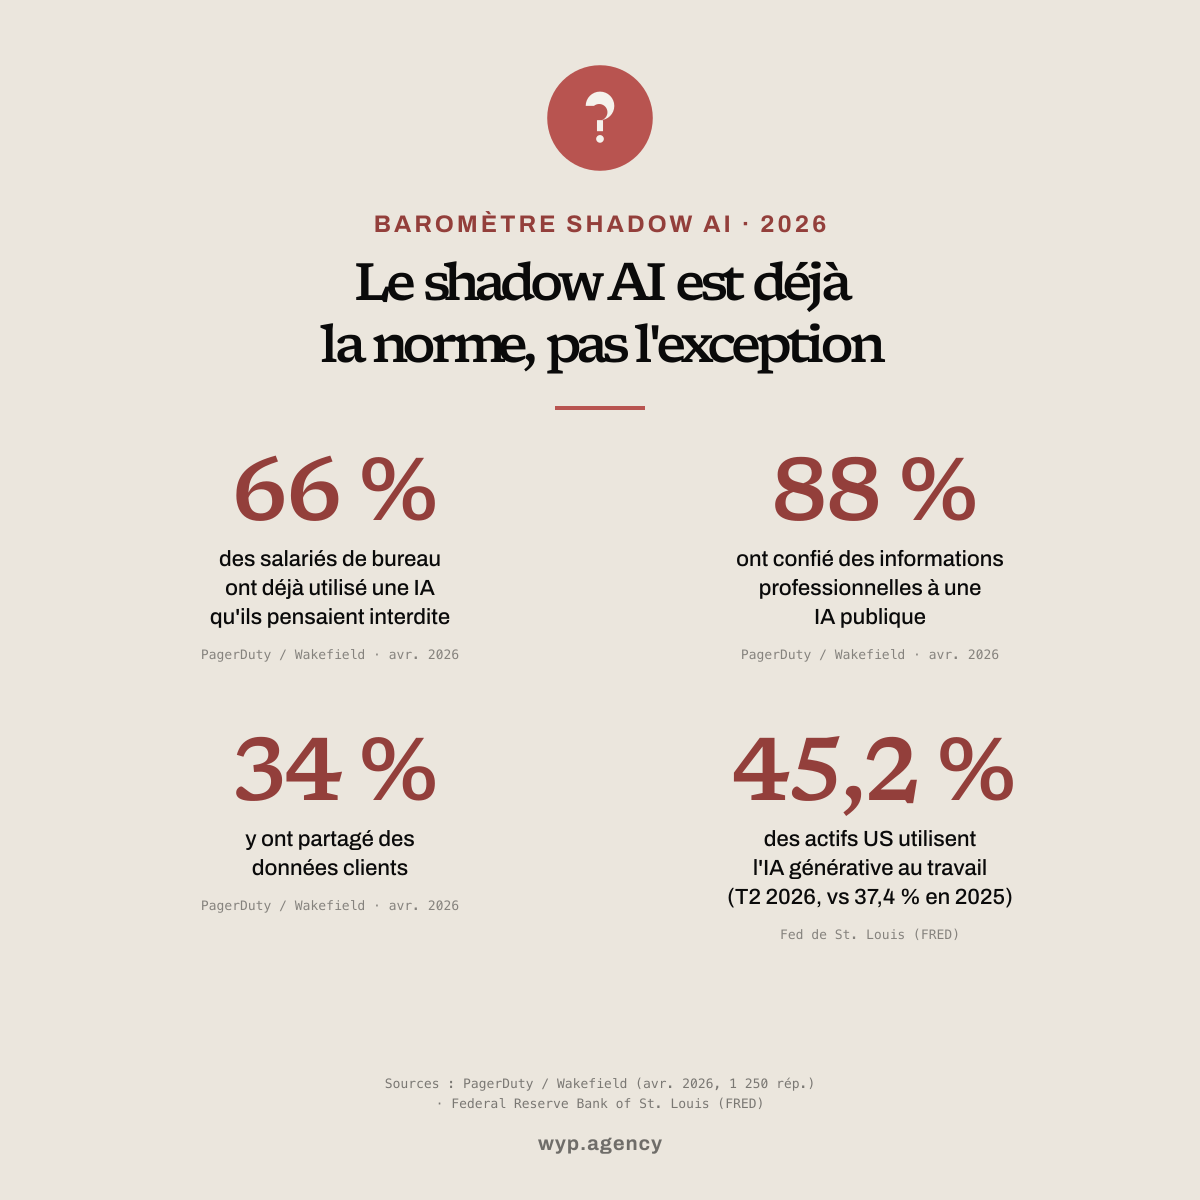
En 2026, l'usage non encadré de l'IA générative au travail n'est plus marginal. Deux tiers des salariés de bureau qui utilisent l'IA pour leur travail l'ont déjà fait avec un outil qu'ils pensaient interdit, et 88 % ont déjà confié des informations professionnelles à une IA publique : e-mails, comptes rendus, données clients.
Ce baromètre réunit les données publiques publiées entre novembre 2025 et septembre 2026 sur le shadow AI en entreprise (Fed de St. Louis, PagerDuty, Ipsos bva, Netskope, IBM) et propose une grille de lecture pour situer votre organisation. La question n'est plus « faut-il autoriser l'IA générative ? » : vos équipes l'utilisent déjà. Elle est devenue « comment la gouverner avant qu'elle ne coûte ? ». Édition 2.0 du 2 octobre 2026.
PagerDuty / Wakefield Research · 1 250 salariés de bureau hors IT · avril 2026
01L'état des lieux
L'adoption ne se décide pas en comité. Elle remonte du terrain, plus vite qu'une DSI ne peut la cadrer.
L'usage ne descend pas de la direction. Il s'installe par le bas, porté par des outils gratuits et utiles dès la première minute. Une interdiction ne rattrape pas un outil gratuit.
02Ce qui fuit vraiment
Le risque est concret. 88 % des répondants ont déjà partagé des informations professionnelles avec une IA publique (ChatGPT, Claude, Gemini, hors des systèmes de l'entreprise). Voici ce qu'ils y ont saisi :
PagerDuty Shadow AI Survey, Wakefield Research, terrain du 9 au 20 avril 2026, publié le 11 juin 2026. Marge d'erreur ±2,8 points sur l'ensemble.
Autre signal : 38 % ont déjà rendu un travail assisté par IA sans le signaler, et 39 % préfèrent utiliser l'IA sans rien dire plutôt que risquer de se la voir refuser.
Chaque ligne est une donnée qui quitte l'entreprise vers un service tiers, souvent sans contrat ni relecture juridique. Dès qu'une donnée personnelle est en jeu, c'est un traitement RGPD dont l'entreprise reste responsable.
03Pourquoi ça arrive
Le shadow AI est rarement une faute individuelle. Quatre mécanismes le rendent prévisible.
La gratuité
Un compte personnel et une adresse e-mail suffisent. Aucune barrière à l'entrée.
La performance perçue
Les modèles publics rendent service immédiatement. 89 % des utilisateurs ont commencé dans leur vie personnelle, convaincus avant tout cadrage.
La lenteur du déploiement officiel
Entre le besoin et l'outil validé, des mois passent. 44 % se servent de l'IA pour contourner les limites des outils approuvés par l'entreprise.
Une politique floue ou perçue comme inégale
Sans règle écrite, le silence passe pour une autorisation. Et même là où une politique existe (86 % des répondants le pensent), 81 % estiment que la direction n'applique pas les mêmes règles que le reste de l'entreprise.
En France, l'Observatoire Greenworking × Ipsos bva (mai 2026) le confirme : seuls 37 % des utilisateurs se servent systématiquement d'outils homologués par leur entreprise. À l'inverse, là où un outil officiel existe, l'usage personnel recule. Mesures réseau de Netskope sur ses clients européens, de mars 2025 à mars 2026 :
Interdire sans alternative pousse l'usage dans l'ombre : le risque reste, la visibilité disparaît. Un outil officiel de qualité, lui, fait reculer le shadow AI.
04Ce que ça coûte, ce qui engage
Le coût d'un incident et la responsabilité de l'entreprise sont désormais documentés.
Le précédent Air Canada. Le 14 février 2024, un tribunal canadien a condamné la compagnie à indemniser un client mal renseigné par le chatbot de son site sur les tarifs de deuil : 650,88 $ CA de dommages, 812,02 $ CA avec intérêts et frais. Air Canada soutenait que le chatbot était une entité juridique distincte, responsable de ses propres actes. Le tribunal a jugé l'argument « remarquable » et l'a rejeté.
« Il devrait être évident pour Air Canada qu'elle est responsable de toutes les informations figurant sur son site web. »
Moffatt c. Air Canada, 2024 BCCRT 149, § 27, Civil Resolution Tribunal (Colombie-Britannique), 14 février 2024 (traduction WYP)
L'entreprise répond de ce que produit l'IA qu'elle laisse utiliser. Une erreur intégrée à un service ou à un livrable engage l'employeur, pas le modèle.
05La grille WYP : où en est votre organisation ?
Situez votre maturité en une lecture. Les niveaux 0 et 1 sont exposés.
Déni
Aucune politique, aucune mesure. L'usage existe et reste invisible. Exposition maximale.
Interdiction
Politique restrictive, sans outil ni accompagnement. L'usage continue, caché. Le risque reste, la visibilité disparaît.
Cadrage
Politique écrite, outil validé et correctement hébergé, formation des équipes. L'usage est encadré. Risque maîtrisé.
Gouvernance
Cadrage, audit régulier des usages, validation humaine des sorties à enjeu, amélioration continue. Le shadow AI redevient de l'IA, tout court.
Grille d'analyse WYP.agency. Elle ne repose pas sur un sondage : c'est un outil de positionnement.
06Les trois mesures non négociables
Une politique IA écrite
Une page suffit : les outils autorisés, les données à ne jamais saisir, les sorties à faire relire. Sans écrit, le silence vaut autorisation.
Un outil validé et correctement hébergé
Proposez une alternative crédible : contrat entreprise, données non réutilisées pour l'entraînement, hébergement adapté à vos contraintes. L'usage personnel recule quand l'outil officiel est aussi bon.
La validation humaine des sorties à enjeu
Aucun livrable client, juridique ou financier ne part sans relecture. Les modèles génératifs produisent parfois des erreurs plausibles : c'est une limite connue, à prévoir dans le processus.
Formez avant de sanctionner. Une découverte de shadow AI doit d'abord déclencher information et formation, sauf violation grave de la confidentialité.
Citation et réutilisation. Édition 2.0 du 2 octobre 2026. Les sondages cités n'ont pas la même méthode ni le même périmètre : ne les additionnez pas. Données réutilisables sous licence CC BY 4.0, avec attribution : « Baromètre Shadow AI 2026 », WYP.agency, https://wyp.agency/glossaire/barometre-shadow-ai-2026/
Recevez le baromètre en PDF
La synthèse, la grille de maturité et les trois mesures, dans un format à partager en comité de direction.
PDF · 8 pages · édition octobre 2026 · FR / EN / ES · livraison en moins d'une minute
À voir aussi
Pour aller plus loin
Sources
- PagerDuty, communiqué « PagerDuty Report Finds Two-Thirds (66%) of Office Professionals Have Used Unauthorized AI Tools at Work », 11 juin 2026. https://www.pagerduty.com/newsroom/shadow-ai-workplace-survey-2026/
- PagerDuty Shadow AI Survey, rapport complet, Wakefield Research, terrain du 9 au 20 avril 2026 (1 250 salariés de bureau hors IT, entreprises de 500 M$ de chiffre d'affaires et plus, États-Unis, Royaume-Uni, Australie, Japon ; marge d'erreur ±2,8 points). https://cdn.pagerduty.com/wp-content/uploads/2026/06/FINAL-PagerDuty-Shadow-AI-Report-June-11-2026-1.pdf
- Generative Artificial Intelligence, Adoption Rate for Work: Employed Adults (série RPSGENAIUSAGESHAREWORK, Real-Time Population Survey, actifs de 18 à 64 ans), FRED, Federal Reserve Bank of St. Louis, valeur du T2 2026 publiée le 4 août 2026. https://fred.stlouisfed.org/series/RPSGENAIUSAGESHAREWORK
- Bick, Blandin et Deming, « The State of Generative AI Adoption in 2025 », Federal Reserve Bank of St. Louis, 13 novembre 2025. https://www.stlouisfed.org/on-the-economy/2025/nov/state-generative-ai-adoption-2025
- Greenworking × Ipsos bva, « IA au travail : derrière l'adoption massive, des usages fantômes et des managers en première ligne », 23 septembre 2026 (terrain du 12 au 25 mai 2026, 1 100 salariés du privé hors ouvriers, dont 474 managers). https://www.ipsos.com/fr-fr/ia-au-travail-derriere-ladoption-massive-des-usages-fantomes-et-des-managers-en-premiere-ligne
- Netskope Threat Labs Report: Europe 2026, 25 mai 2026 (données du 1er mars 2025 au 31 mars 2026). https://www.netskope.com/resources/threat-labs-reports/threat-labs-report-europe-2026
- IBM, « IBM Report: 13% Of Organizations Reported Breaches Of AI Models Or Applications, 97% Of Which Reported Lacking Proper AI Access Controls », Cost of a Data Breach 2025 (Ponemon Institute, 600 organisations), 30 juillet 2025. https://newsroom.ibm.com/2025-07-30-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications,-97-of-which-reported-lacking-proper-ai-access-controls
- Moffatt c. Air Canada, 2024 BCCRT 149, Civil Resolution Tribunal (Colombie-Britannique), 14 février 2024. https://www.canlii.org/en/bc/bccrt/doc/2024/2024bccrt149/2024bccrt149.html
- CNIL, dossier thématique « Intelligence artificielle ». https://www.cnil.fr/fr/intelligence-artificielle